
AI vergroot blinde vlek in leveranciersrisico’s
Organisaties zetten in hoog tempo AI in, maar de risico’s beperken zich niet tot de AI-systemen zelf. Veel AI-oplossingen zijn afhankelijk van cloudproviders, leveranciers van foundation models, dataleveranciers en gespecialiseerde softwareleveranciers. Toch beoordelen organisaties die partijen vaak via jaarlijkse reviews en statische vragenlijsten.
“Het risicoprofiel van een AI-leverancier kan binnen enkele weken aanzienlijk wijzigen,” zegt Giovanni Ferronato, Senior Manager Cyber Security bij IG&H. “Een cyberincident, een overname, een wijziging in de dataverwerking of nieuwe AI-functionaliteit kan het risiconiveau fundamenteel veranderen.”
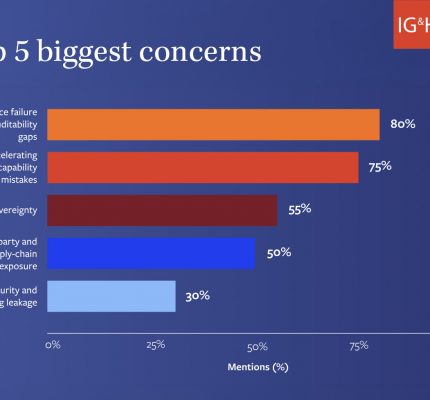
Uit de jaarlijkse CISO Pulse survey 2026 van IG&H onder 27 securityleiders blijkt dat dit leveranciersrisico hoog op de agenda staat. De helft van de ondervraagde CISO’s noemt blootstelling via derde partijen en de supply chain als een van de grootste zorgen, en 55% is bezorgd over de afhankelijkheid van een kleine groep hyperscalers van buiten de EU.
Tegelijkertijd maakt AI de uitdaging groter. Drie op de vier ondervraagde securityleiders noemen AI als een van hun grootste zorgen, zowel omdat het aanvallers sneller maakt als vanwege de fouten die het binnen de organisatie kan veroorzaken. Toch is AI-governance, na capaciteit, het gebied waarop CISO’s zich het minst voorbereid voelen. De waarborging van gebruiksbeleid, beperkingen op tools en monitoring zijn vaak nog ‘gepland’ of ‘in bespreking’ in plaats van daadwerkelijk ingevoerd.
Die achterstand wordt urgenter door nieuwe Europese regelgeving. De Digital Operational Resilience Act (DORA) verplicht financiële instellingen zicht te houden op hun ICT-leveranciers en risico’s van derde partijen continu te beheersen. Ook de EU AI Act stelt eisen aan governance en verantwoordelijkheid. Hoewel sommige verplichtingen de komende jaren gefaseerd ingaan, zijn delen van de wetgeving al van kracht en kunnen toezichthouders hierop handhaven.
“In de praktijk kunnen toezichthouders nu al om bewijs vragen, beoordelen of aan de transparantieverplichtingen wordt voldaan en optreden tegen verboden praktijken. De verwachtingen op het gebied van governance zijn er al, terwijl veel organisaties er nog niet klaar voor zijn. ‘De AI van de leverancier heeft het besluit genomen’ ontslaat een organisatie niet van haar eigen verantwoordelijkheid,” zegt Davide Bonalumi, Senior Manager Cyber Security bij IG&H.
Daarmee komen DORA en de AI Act samen. Beide verordeningen maken duidelijk dat verantwoordelijkheid niet zomaar kan worden uitbesteed aan technologieleveranciers. Third-Party Risk Management (TPRM) ontwikkelt zich daarmee van een periodieke controle tot een continu proces waarin organisaties veranderingen bij leveranciers en de bijbehorende risico’s moeten kunnen volgen.
Er staat financieel veel op het spel. Onder de AI Act kunnen boetes voor verboden AI-praktijken oplopen tot € 35 miljoen of 7% van de wereldwijde jaaromzet, terwijl andere overtredingen kunnen leiden tot boetes van maximaal € 15 miljoen of 3% van de omzet. Falende compliance en gebrekkige auditeerbaarheid zijn met 80% nu al de meest genoemde zorg onder CISO’s. Tegelijkertijd geeft 90% geeft aan dat capaciteitstekorten de uitvoering belemmeren.
“De organisaties die de meeste moeite hebben met DORA en de AI Act, zijn vaak organisaties die ze behandelen als een compliance-oefening,” zegt Bonalumi. “Compliance zou een bijproduct moeten zijn van een goed ingericht proces voor third-party risk management, niet het doel op zich. Toezichthouders willen steeds vaker bewijs dat risico’s actief worden beheerst, niet het bewijs dat er vlak voor een audit een spreadsheet is bijgewerkt.”
Dit artikel is een ingezonden bericht en valt buiten de verantwoordelijkheid van de redactie.